
 English
 Deutsch
 Español
 Français
 Italiano
 Polski
' d='M48 28h24v18a12 12 0 0 1-24 0z'/%3E%3Cpath fill='%230093DD' d='M47.5 21.5h4.6V28h-4.6zm10.2-2.5h4.6v9h-4.6zm10.2 2.5h4.6V28h-4.6z'/%3E%3Cpath fill='%23171796' d='M52.6 20h4.6v8h-4.6zm10.2 0h4.6v8h-4.6z'/%3E%3C/svg%3E) Hrvatski
 עברית
WebRTC-poorten: welke een videogesprek nodig heeft en wat een firewall moet toestaan
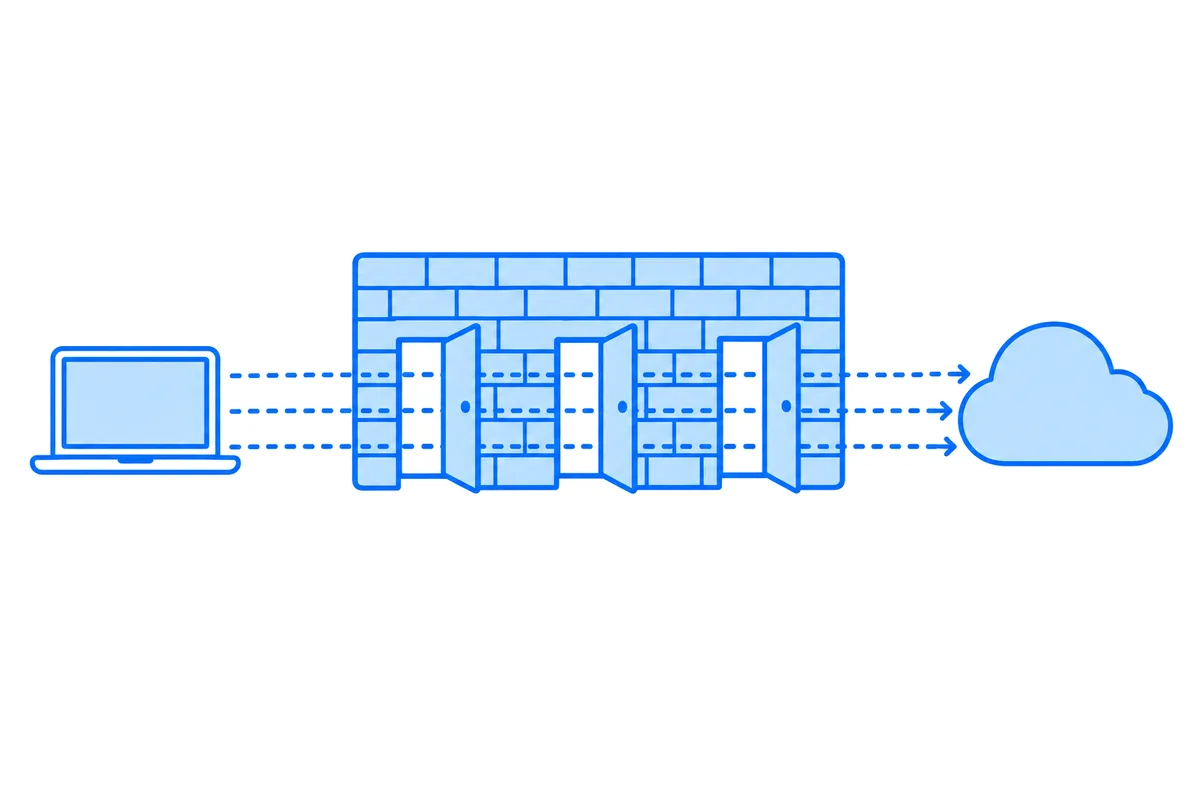
Een videogesprek in de browser heeft uitgaand TCP op poort 443 nodig voor de pagina en de signalering, en uitgaand UDP voor geluid en beeld, naar de poorten die de andere kant aanbiedt. Op een netwerk dat dat niet kan toestaan, is meestal één TURN-relay over TLS op poort 443 genoeg, en hoeft er op de netwerken van de mensen zelf niets te worden geopend voor inkomend verkeer.
In dit artikel lees je wat waarlangs gaat, wat je op een streng netwerk moet toestaan, wat een eigen TURN-server open moet hebben en hoe je het resultaat test.
Wat waarlangs gaat
Een gesprek gebruikt meerdere verbindingen, elk met eigen behoeften:
- De pagina en de signalering: TCP 443. De webpagina, en de HTTPS-verzoeken of de WebSocket die het gesprek opzetten.
- STUN: meestal UDP 3478. Een korte vraag aan een server om het openbare adres van een apparaat te leren.
- Een directe weg: UDP, op wisselende hoge poorten. Als twee apparaten elkaar vinden, gaan geluid en beeld rechtstreeks tussen hen. Elke browser kiest per gesprek een eigen poort, dus die kun je niet vooraf opsommen.
- TURN: UDP of TCP 3478, TLS 5349. Dat zijn de standaardpoorten, en veel diensten voegen TLS op 443 toe, omdat firewalls die open laten voor webpagina’s. Een relay draagt het gesprek als geen directe weg werkt.
- Een mediaserver, in een groepsgesprek. Iedereen stuurt naar een server in plaats van naar elkaar, op poorten die van de dienst afhangen. Hoe groepsvideogesprekken werken legt uit waarom.
Dit alles begint van binnen je netwerk naar buiten, dus de antwoorden komen terug door dezelfde opening. Een firewall die verbindingen bijhoudt, zoals bijna alle doen, heeft geen regel voor inkomend verkeer nodig.
Wat je op een streng netwerk moet toestaan
Van het meest open naar het meest gesloten kan een netwerk toestaan:
- Uitgaand UDP naar overal. Gesprekken gaan rechtstreeks als het kan, met de kortste vertraging. De meeste thuisnetwerken werken zo.
- Uitgaand UDP alleen naar je relays. Directe wegen mislukken, maar gesprekken gaan via een relay over UDP, wat geluid en beeld nog steeds goed draagt.
- Alleen TCP 443. Gesprekken kunnen via een relay over TLS op poort 443, en niets anders komt door. Dat werkt, en het kan wat vertraging toevoegen op een slechte verbinding, omdat een verloren pakketje de pakketjes erachter ophoudt.
Het minste wat een firewall moet toestaan is dus poort 443 naar een relay en naar wat de pagina host. Een proxy die versleuteld verkeer opent en inspecteert kan dit nog steeds breken, ook met de poort open.
Sta toe op naam waar de firewall dat kan, want de adressen achter de namen van een dienst veranderen.
Als je een eigen TURN-server draait
Een TURN-server heeft inkomend verkeer nodig, het tegenovergestelde van de mensen die hem gebruiken:
- 3478, UDP en TCP. De hoofdpoort.
- 5349, of 443, TCP. TLS, voor netwerken die de rest blokkeren.
- Het relaybereik, UDP. Elk gerelayd gesprek neemt een poort uit een bereik, bij coturn standaard 49152 tot en met 65535. De instellingen
min-portenmax-portversmallen het, en het bereik moet groot genoeg blijven voor je gesprekken.
Het relaybereik vergeten is de klassieke fout, want de server ziet er dan gezond uit en draagt niets. Een server achter NAT moet ook zijn openbare adres kennen. Een TURN-server testen laat zien hoe je allebei opspoort.
Test vanaf het netwerk zelf
Een lijst met poorten zegt alleen wat zou moeten werken. Om te zien wat werkt, test je vanaf dat netwerk, op een apparaat dat ermee verbonden is:
- De WebRTC-test laat zien of UDP naar buiten kan op poort 3478 en 443, hoe het netwerk adressen toewijst en of een relay en een WebSocket doorkomen. Mislukken gesprekken al, dan loopt WebRTC-verbinding mislukt de rest van wat je kunt controleren langs.
- De TURN-server test controleert je eigen server op elke poort.
Wat WordPlus Cloud nodig heeft
Voor gesprekken en live updates op WordPlus Cloud zijn dit de namen en poorten om toe te staan:
ws.wordplus.cloudenrest.wordplus.cloud, TCP 443. Berichten, aanwezigheid en live updates.turn.rtc.wordplus.cloud, UDP 3478, UDP 443, TCP 443 en TCP 80. Onze relays. Eén van deze poorten is genoeg voor een gesprek.*.rtc.wordplus.cloud, TCP 443. Onze mediaservers, om aan een groepsgesprek of een livestream deel te nemen.*.rtc.wordplus.cloud, UDP en TCP 7900 tot en met 7999. Het geluid en beeld van groepsgesprekken en livestreams. Zijn deze dicht, dan gaan ze in plaats daarvan via de relays.
De verbindingstest controleert dit alles vanaf elk netwerk, behalve de mediapoorten, die alleen in een echt gesprek antwoorden, en meet de tijd naar elk van onze regio’s. Het is een goede pagina om te sturen naar wie een netwerk beheert. De docs over gesprekken laten zien hoe een app deze servers gebruikt.