
 English
 Español
 Français
 Italiano
 Nederlands
 Polski
' d='M48 28h24v18a12 12 0 0 1-24 0z'/%3E%3Cpath fill='%230093DD' d='M47.5 21.5h4.6V28h-4.6zm10.2-2.5h4.6v9h-4.6zm10.2 2.5h4.6V28h-4.6z'/%3E%3Cpath fill='%23171796' d='M52.6 20h4.6v8h-4.6zm10.2 0h4.6v8h-4.6z'/%3E%3C/svg%3E) Hrvatski
 עברית
WebRTC Ports: Welche ein Videoanruf braucht und was eine Firewall erlauben muss
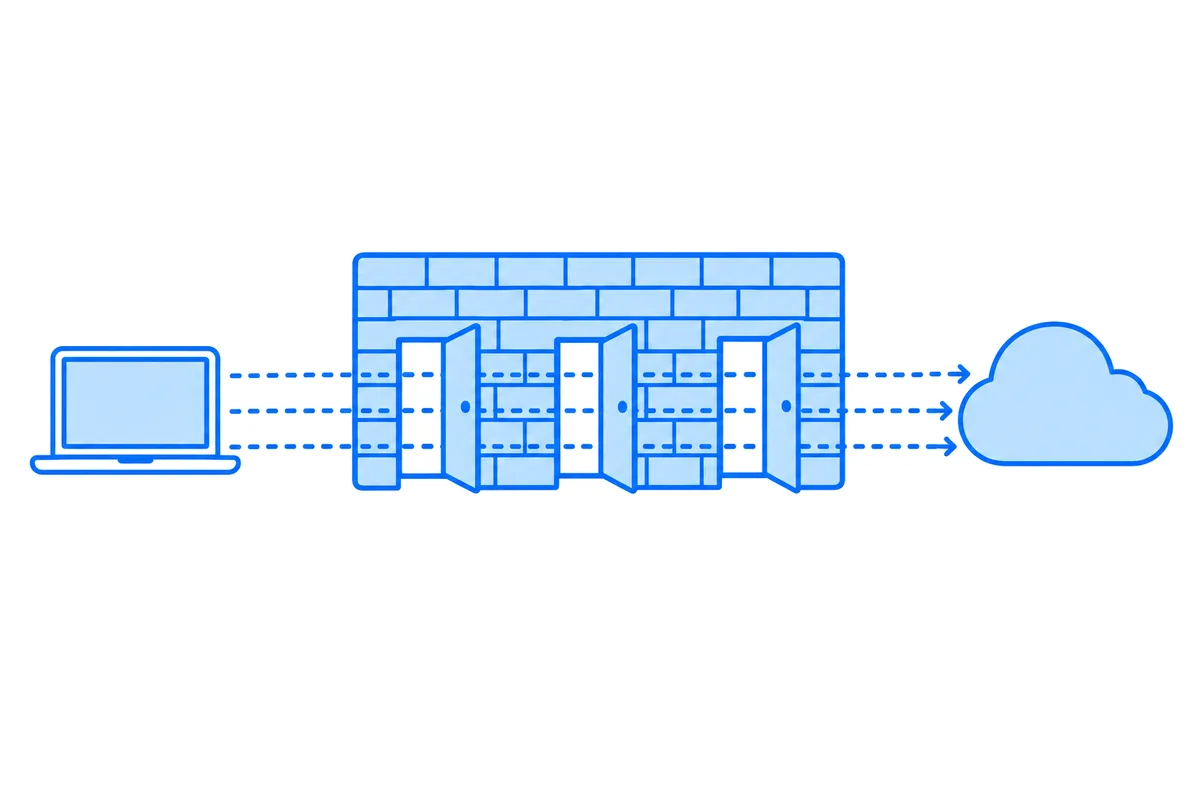
Ein Videoanruf im Browser braucht ausgehendes TCP auf Port 443 für die Seite und ihr Signaling und ausgehendes UDP für Ton und Bild, zu den Ports, die die Gegenseite anbietet. In einem Netzwerk, das das nicht erlauben kann, genügt meist ein TURN-Relay über TLS auf Port 443, und in den Netzwerken der Teilnehmer muss nichts für eingehenden Traffic geöffnet werden.
Dieser Beitrag geht durch, was wohin läuft, was in einem strengen Netzwerk erlaubt sein muss, was ein eigener TURN-Server geöffnet braucht und wie Sie das Ergebnis testen.
Was wohin läuft
Ein Anruf nutzt mehrere Verbindungen, jede mit eigenen Anforderungen:
- Die Seite und das Signaling: TCP 443. Die Webseite und die HTTPS-Anfragen oder der WebSocket, die den Anruf aufbauen.
- STUN: meist UDP 3478. Eine kurze Frage an einen Server, um die öffentliche Adresse eines Geräts zu erfahren.
- Ein direkter Weg: UDP, auf wechselnden hohen Ports. Haben zwei Geräte einander gefunden, laufen Ton und Bild direkt zwischen ihnen. Jeder Browser wählt für jeden Anruf seinen eigenen Port, sodass sich diese nicht im Voraus auflisten lassen.
- TURN: UDP oder TCP 3478, TLS 5349. Das sind die Standardports, und viele Dienste fügen TLS auf 443 hinzu, da Firewalls diesen für Webseiten offen lassen. Ein Relay trägt den Anruf, wenn kein direkter Weg funktioniert.
- Ein Medienserver, in einem Gruppenanruf. Alle senden an einen Server statt aneinander, auf Ports, die vom Dienst abhängen. Wie Gruppen-Videoanrufe funktionieren erklärt, warum.
All das beginnt von innen nach außen aus Ihrem Netzwerk, sodass die Antworten durch dieselbe Öffnung zurückkommen. Eine Firewall, die Verbindungen verfolgt, wie fast alle es tun, braucht keine Regel für eingehenden Traffic.
Was ein strenges Netzwerk erlauben sollte
Vom offensten zum geschlossensten kann ein Netzwerk erlauben:
- Ausgehendes UDP überallhin. Anrufe laufen direkt, wenn sie können, mit der kürzesten Verzögerung. Die meisten Heimnetzwerke arbeiten so.
- Ausgehendes UDP nur zu Ihren Relays. Direkte Wege scheitern, aber Anrufe laufen über ein Relay per UDP, das Ton und Bild weiterhin gut trägt.
- Nur TCP 443. Anrufe können über ein Relay per TLS auf Port 443 laufen, und sonst kommt nichts durch. Das funktioniert und kann bei einer schlechten Verbindung etwas Verzögerung bringen, da ein verlorenes Paket die dahinter aufhält.
Mindestens muss eine Firewall also Port 443 zu einem Relay und zu dem Host erlauben, der die Seite ausliefert. Ein Proxy, der verschlüsselten Traffic öffnet und prüft, kann das trotzdem stören, selbst bei offenem Port.
Erlauben Sie nach Namen, wo die Firewall das kann, da sich die Adressen hinter den Namen eines Dienstes ändern.
Wenn Sie einen eigenen TURN-Server betreiben
Ein TURN-Server braucht eingehenden Traffic, das Gegenteil dessen, was die Nutzer brauchen:
- 3478, UDP und TCP. Der Hauptport.
- 5349 oder 443, TCP. TLS, für Netzwerke, die den Rest blockieren.
- Der Relay-Bereich, UDP. Jeder weitergeleitete Anruf belegt einen Port aus einem Bereich, bei coturn standardmäßig 49152 bis 65535. Die Einstellungen
min-portundmax-portverengen ihn, und der Bereich muss für Ihre Anrufe groß genug bleiben.
Den Relay-Bereich zu vergessen ist der klassische Fehler, denn der Server wirkt dann gesund und trägt nichts. Ein Server hinter NAT muss außerdem seine öffentliche Adresse kennen. TURN-Server testen zeigt, wie Sie beides finden.
Aus dem Netzwerk selbst testen
Eine Liste von Ports sagt Ihnen nur, was funktionieren sollte. Um zu sehen, was funktioniert, testen Sie aus diesem Netzwerk, auf einem Gerät, das damit verbunden ist:
- Der WebRTC-Test zeigt, ob UDP auf den Ports 3478 und 443 hinausgelangt, wie das Netzwerk Adressen zuordnet und ob ein Relay und ein WebSocket durchkommen. Scheitern Anrufe schon, geht WebRTC-Verbindung fehlgeschlagen durch den Rest dessen, was Sie prüfen sollten.
- Der TURN-Server-Test prüft Ihren eigenen Server auf jedem Port.
Was WordPlus Cloud braucht
Für Anrufe und Live-Updates auf WordPlus Cloud sind das die Namen und Ports, die erlaubt sein müssen:
ws.wordplus.cloudundrest.wordplus.cloud, TCP 443. Nachrichten, Präsenz und Live-Updates.turn.rtc.wordplus.cloud, UDP 3478, UDP 443, TCP 443 und TCP 80. Unsere Relays. Jeder dieser Ports genügt für einen Anruf.*.rtc.wordplus.cloud, TCP 443. Unsere Medienserver, um einem Gruppenanruf oder Livestream beizutreten.*.rtc.wordplus.cloud, UDP und TCP 7900 bis 7999. Ton und Bild von Gruppenanrufen und Livestreams. Sind diese geschlossen, laufen sie stattdessen über die Relays.
Der Verbindungstest prüft all das aus jedem Netzwerk, außer den Medienports, die nur in einem echten Anruf antworten, und misst die Zeit zu jeder unserer Regionen. Er ist eine gute Seite, um sie an jemanden zu schicken, der ein Netzwerk betreut. Die Docs zu Anrufen zeigen, wie eine App diese Server nutzt.